Como um ataque de 100 Gbps+ consegue derrubar uma empresa?
Entenda como um ataque DDoS de 100 Gbps+ pode derrubar uma empresa, quais gargalos os atacantes exploram e por que capacidade, detecção e mitigação precisam atuar juntas. Veja casos reais da AGI Telecom, com ataques acima de 1 Tbps e picos próximos de 6 Tbps.
Mas antes de entender isso, precisamos responder uma outra pergunta primeiro:
O que é um ataque DDoS?
DDoS significa Distributed Denial of Service — negação de serviço distribuída.
De forma simples, milhares ou até milhões de dispositivos geram tráfego simultaneamente contra um determinado destino.
O objetivo nem sempre é “invadir” o ambiente. Muitas vezes, o objetivo é mais simples:
Fazer com que usuários legítimos não consigam acessá-lo.
Imagine uma empresa com um link de 10 Gbps. Se um ataque consegue colocar 100 Gbps em direção àquela infraestrutura, o problema pode acontecer antes mesmo de o tráfego chegar ao firewall ou servidor da empresa.
O circuito já está congestionado.
E aqui começa uma parte importante:
DDoS não é apenas Gbps.
Um ataque pode tentar consumir diferentes recursos da infraestrutura.
Pode pressionar:
a capacidade do link;
a capacidade de processamento de pacotes dos equipamentos;
recursos de firewalls e dispositivos stateful;
serviços DNS;
servidores e aplicações;
ou algum ponto específico da arquitetura.
Por isso, um ataque menor em banda pode, em determinadas circunstâncias, causar mais impacto do que outro muito maior. Você sabia disso?
E como um atacante escolhe o que atacar?
Do ponto de vista defensivo, existe uma forma interessante de enxergar isso:
o atacante procura o recurso mais difícil para você escalar e mais barato para ele pressionar.
Nem sempre interessa gerar o maior ataque possível.
Interessa encontrar o menor gargalo.
Uma infraestrutura pode ter centenas de gigabits de capacidade de rede e ainda possuir um componente capaz de processar apenas uma fração daquela carga.
Pode existir proteção no datacenter, mas o circuito que chega até ele ser muito menor.
Pode existir mitigação volumétrica, mas algum equipamento intermediário se tornar o ponto de exaustão.
Pode existir CDN, mas a origem continuar exposta.
Pode existir redundância de links, mas ambos dependerem de algum ponto comum da arquitetura.
É por isso que proteção contra DDoS não pode ser resumida à pergunta:
“Quantos Gbps seu anti-DDoS suporta?”
A pergunta correta é muito maior.
E isso já deixou de ser um cenário excepcional.
No primeiro semestre de 2026, a Cloudflare informou ter mitigado 935 ataques DDoS de camada de rede acima de 1 Tbps.
Somente no segundo trimestre foram 805 ataques acima de 1 Tbps, um crescimento de 519% em relação ao trimestre anterior. Cloudflare Blog
O relatório também mostra uma mudança interessante nos vetores: ataques baseados em DNS representaram 34,3% da atividade de DDoS de camada de rede no período, enquanto ataques CLDAP cresceram 580% de um trimestre para o outro. Cloudflare Blog
E existe outro número que ajuda a colocar 100 Gbps em perspectiva.
A própria Cloudflare afirma que um ataque de 100 Gbps pode tirar do ar a maioria dos datacenters que não possuem proteção adequada. Cloudflare Blog
Em 2025, a empresa chegou a registrar um ataque de 31,4 Tbps, além de campanhas HTTP superiores a 200 milhões de requisições por segundo. Cloudflare Blog
E nós já vimos isso de perto.
Conteúdo do artigo
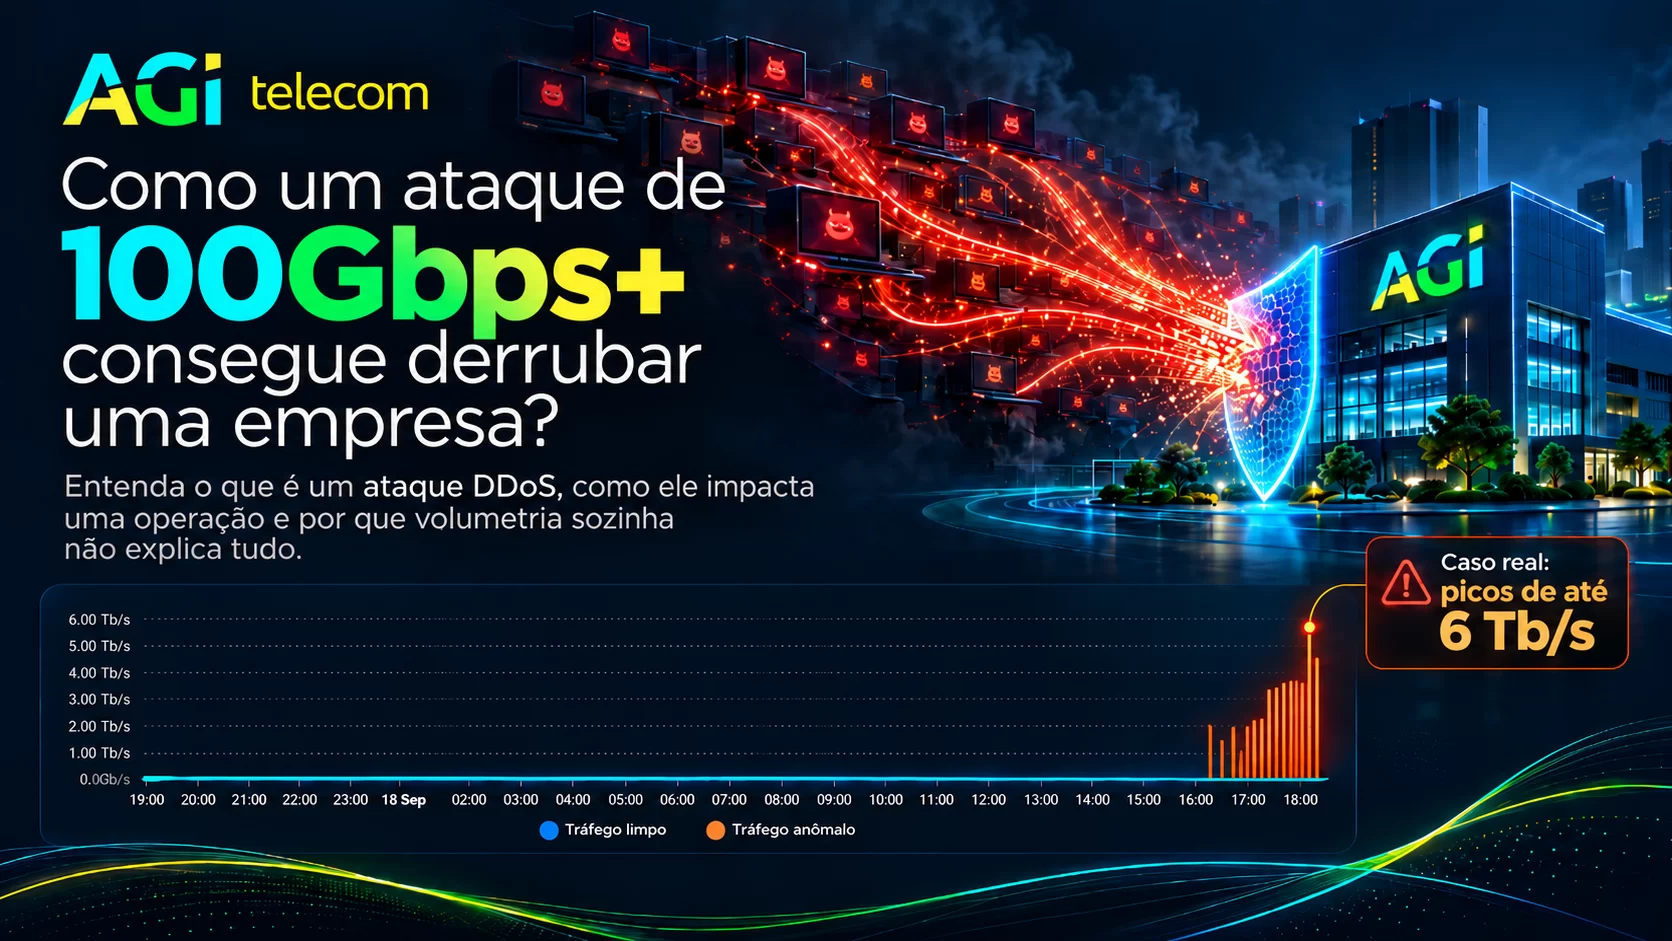
Na infraestrutura da AGI Telecom, já registramos eventos de DDoS chegando à casa de 1 Tbps e, em situações extremas, volumetrias próximas de 6 Tbps direcionados a múltiplos destinos simultâneos em nossa rede.
Nessa escala, simplesmente possuir um firewall ou um appliance de segurança não resolve o problema.
O tráfego malicioso precisa ser identificado e tratado antes de alcançar o ponto que ele pretende esgotar.
E essa talvez seja uma das maiores diferenças entre simplesmente ter uma solução anti-DDoS e possuir uma arquitetura de mitigação.
Porque o objetivo final não é dizer:
“conseguimos receber um ataque de vários terabits.”
O objetivo é:
o cliente continuar funcionando enquanto isso acontece.
Agora uma pergunta para quem trabalha com redes e infraestrutura:
Imagine uma empresa com um link de 10 Gbps.
O fornecedor afirma possuir uma plataforma anti-DDoS com capacidade de 1 Tbps.
Mas o ataque só começa a ser mitigado depois que aqueles 10 Gbps já foram saturados.
Essa empresa realmente possui proteção contra DDoS?
E indo um pouco além:
O que determina uma boa proteção: capacidade em Gbps, capacidade em PPS/RPS, tempo de detecção, local onde a mitigação acontece ou a capacidade de separar tráfego legítimo de ataque sem falso positivo?
Quer saber mais sobre esses assuntos?
Fale conosco em blog@agitelecom.com.br comenta lá!
Conectividade, infraestrutura e suporte humano para operações empresariais.