BGP Hijacking: alguém pode anunciar seus endereços IP? Copiar
Você pode ser o titular legítimo de um bloco de IPs e ainda enfrentar anúncios indevidos na internet. Entenda como funciona o BGP Hijacking, quais riscos ele representa e como tecnologias como RPKI e ROA ajudam a tornar o roteamento mais seguro.
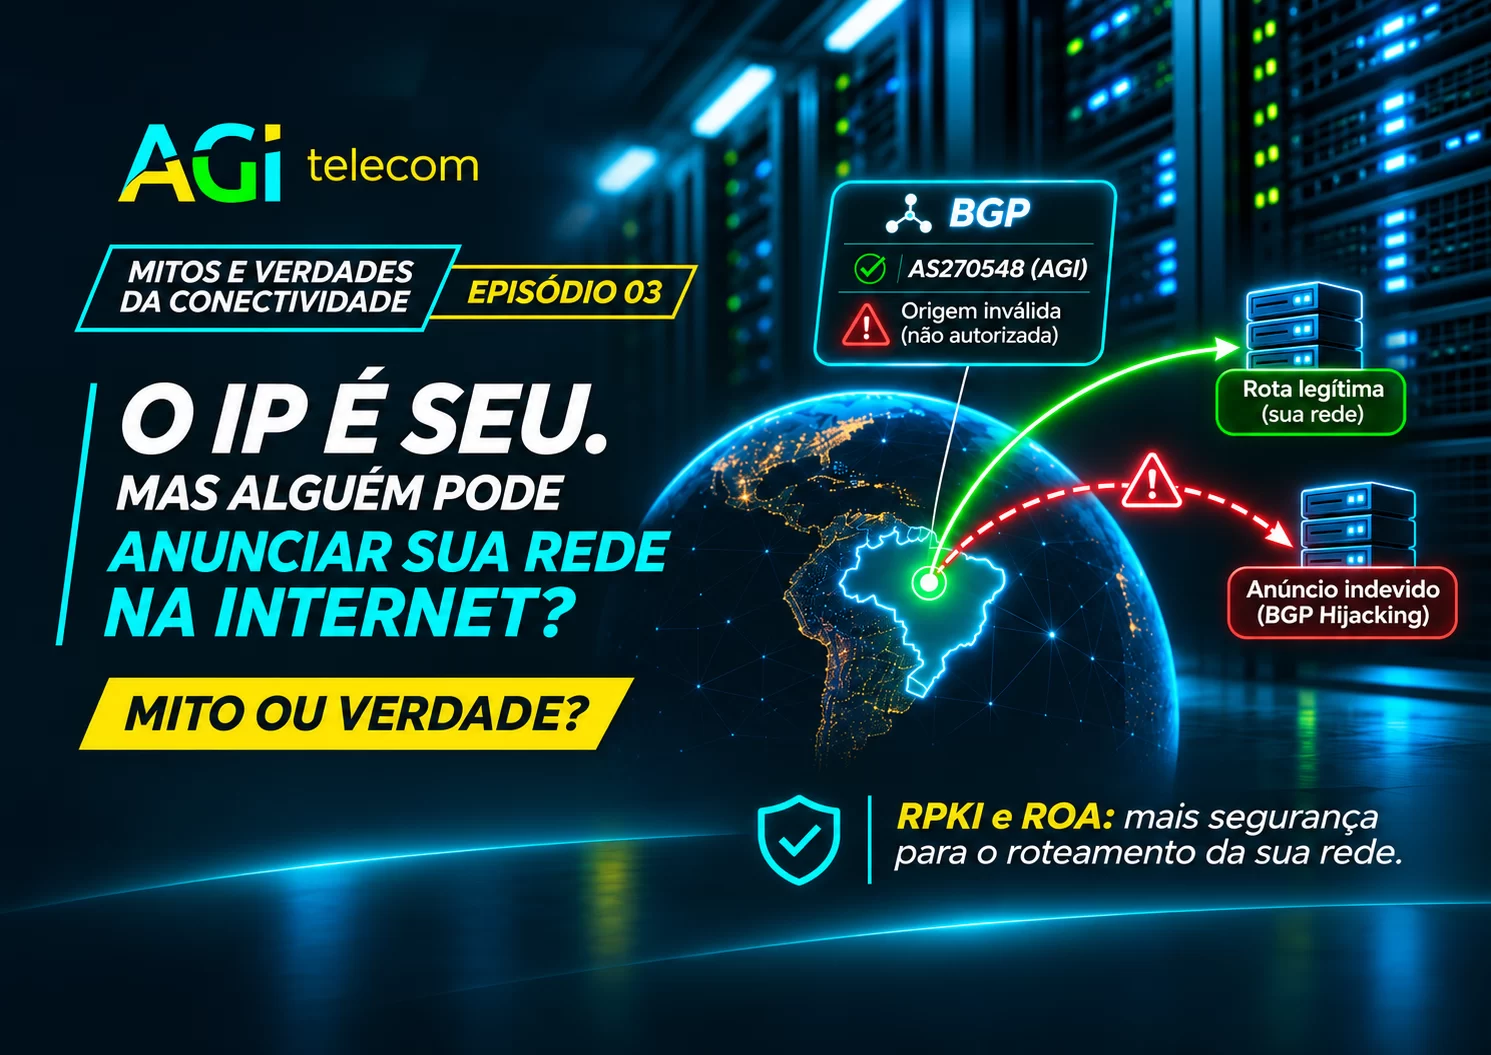
# O IP é seu. Mas alguém pode anunciar sua rede na internet? Entenda o BGP Hijacking
Mitos e Verdades da Conectividade | Episódio 03 — AGI Telecom
Imagine descobrir que os endereços IP da sua empresa estão sendo anunciados na internet por uma rede que não deveria ter autorização para isso.
Seus servidores estão funcionando normalmente.
Seu link dedicado continua ativo.
Seu firewall não apresenta nenhuma falha.
Mas, de repente, seus clientes começam a relatar dificuldades para acessar seus serviços.
E se o problema não estiver dentro da sua infraestrutura, mas na maneira como a internet está encontrando o caminho até ela?
Essa situação pode estar relacionada a um problema pouco conhecido fora do universo dos operadores de telecomunicações: o BGP Hijacking, também chamado de sequestro de rotas BGP.
E aqui está uma verdade que merece atenção:
Ser o titular legítimo de um bloco de endereços IP não significa que nenhuma outra rede possa tentar anunciá-lo na internet.
Mas como isso é possível? E, principalmente, como podemos reduzir esse risco?
O que é BGP e por que ele é tão importante para a internet?
Para entender o problema, precisamos compreender como a internet funciona.
A internet não é uma única rede administrada por uma organização central.
Ela é formada por milhares de redes independentes, administradas por operadoras, provedores, empresas, universidades, plataformas de conteúdo e organizações ao redor do mundo.
Essas redes são identificadas por números de sistemas autônomos, conhecidos como ASN (Autonomous System Number).
A AGI Telecom, por exemplo, opera o sistema autônomo AS270548.
Mas como essas redes sabem quais caminhos utilizar para alcançar determinado endereço IP?
A resposta está no BGP (Border Gateway Protocol).
O BGP é o protocolo utilizado para trocar informações de roteamento entre sistemas autônomos.
De maneira simplificada, uma rede pode informar às demais:
"Para alcançar estes endereços IP, existe um caminho através de mim."
As redes que recebem essas informações avaliam os anúncios conforme suas próprias políticas de roteamento e podem propagá-los para outras redes.
É assim que uma grande parte da conectividade global funciona.
Entretanto, existe uma característica importante:
O BGP, originalmente, não foi desenvolvido com um mecanismo criptográfico integrado para comprovar que todo anúncio recebido possui uma origem autorizada.
Essa limitação está relacionada a um dos riscos mais relevantes da segurança do roteamento na internet.
O que é BGP Hijacking?
BGP Hijacking acontece quando anúncios de roteamento indevidos podem influenciar o caminho utilizado para alcançar determinados endereços IP.
Isso pode ocorrer por uma configuração incorreta ou por uma ação intencionalmente maliciosa.
Imagine uma empresa que possui um bloco de endereços IP e utiliza uma operadora para anunciar esses endereços na internet.
Agora imagine que outro sistema autônomo começa a anunciar o mesmo bloco, sem autorização.
Dependendo das políticas de roteamento e dos mecanismos de validação das redes que recebem esses anúncios, parte da internet pode aceitar essa informação.
Consequentemente, o tráfego destinado aos endereços legítimos pode ser encaminhado por caminhos inesperados.
Em determinados cenários, isso pode provocar indisponibilidade, desvio de tráfego ou outras consequências de segurança.
O ponto mais preocupante é que o problema pode acontecer mesmo quando a infraestrutura física da empresa está funcionando perfeitamente.
Um exemplo prático
Considere uma situação hipotética:
Uma empresa utiliza o bloco de documentação 203.0.113.0/24, anunciado legitimamente pelo ASN 64500.
Outra rede, identificada pelo ASN 64501, tenta anunciar o mesmo prefixo sem autorização.
Se determinadas redes aceitarem o anúncio indevido, parte do tráfego poderá seguir em direção ao ASN não autorizado.
Isso não significa que toda a internet passará automaticamente a utilizar o caminho incorreto.
O resultado depende das políticas BGP, da conectividade entre redes, da seleção de rotas e dos mecanismos de filtragem utilizados.
Mas o exemplo demonstra algo importante:
Um anúncio indevido pode afetar a disponibilidade de um serviço sem que exista qualquer falha no servidor de destino.
Quais são os riscos de um sequestro de rotas BGP?
As consequências podem variar de acordo com o tipo de incidente e a maneira como os anúncios se propagam pela internet.
1. Indisponibilidade de serviços
Um anúncio incorreto pode fazer parte do tráfego destinado à empresa seguir por um caminho que não entrega os pacotes ao destino legítimo.
O resultado pode ser a interrupção parcial ou total do acesso a determinados serviços.
2. Desvio de tráfego
Dependendo do cenário, pacotes destinados à infraestrutura legítima podem ser encaminhados para uma rede não autorizada.
Essa situação representa um risco relevante, especialmente quando existe a possibilidade de interceptação ou manipulação das comunicações.
A criptografia das aplicações continua sendo uma camada importante de proteção, mas não elimina a necessidade de segurança no roteamento.
3. Instabilidade de conectividade
Anúncios incorretos também podem provocar mudanças inesperadas nos caminhos utilizados pelo tráfego.
Isso pode resultar em problemas de alcance, degradação de desempenho e comportamentos inconsistentes entre diferentes regiões ou operadoras.
4. Impacto em clientes e aplicações
Para empresas que oferecem sistemas em nuvem, plataformas digitais, APIs, hospedagem ou outros serviços acessíveis pela internet, uma falha de roteamento pode comprometer a experiência dos usuários.
E tudo isso pode acontecer sem que o problema esteja relacionado à velocidade contratada ou ao funcionamento do firewall.
Como o RPKI ajuda a proteger o roteamento da internet?
Uma das tecnologias fundamentais para reduzir o risco de anúncios BGP com origem não autorizada é o RPKI (Resource Public Key Infrastructure).
O RPKI utiliza uma infraestrutura de chaves públicas e certificados digitais para permitir a validação de informações relacionadas aos recursos de numeração da internet.
Na prática, ele permite que o titular de um bloco de endereços IP publique informações verificáveis sobre quais sistemas autônomos estão autorizados a originar anúncios para aquele bloco.
Essas informações podem ser utilizadas pelas redes para avaliar a legitimidade da origem de rotas BGP recebidas.
Mas existe um elemento essencial nesse processo: o ROA.
O que é ROA e qual sua função?
ROA significa Route Origin Authorization, ou autorização de origem de rota.
É um objeto assinado digitalmente que indica quais sistemas autônomos estão autorizados a originar anúncios BGP para determinados prefixos IP.
Um ROA considera informações como:
- O prefixo de endereços IP autorizado.
- O ASN autorizado a originar o anúncio.
- O tamanho máximo permitido para os prefixos anunciados, conhecido como *MaxLength*.
Por exemplo, uma organização pode autorizar determinado ASN a anunciar um bloco IPv4 /22 e, conforme sua necessidade, permitir anúncios mais específicos até /24.
Essas informações permitem que outras redes comparem os anúncios BGP recebidos com as autorizações publicadas.
Entretanto, existe um detalhe fundamental:
Publicar um ROA não significa impedir fisicamente que outra rede tente anunciar o prefixo.
O ROA disponibiliza informações de autorização que podem ser utilizadas pelos operadores para validar os anúncios.
A proteção depende também das políticas aplicadas pelas redes que recebem essas rotas.
Como funciona a validação RPKI na prática?
O mecanismo utilizado para verificar a origem de anúncios BGP é conhecido como Route Origin Validation (ROV).
Ele permite classificar os anúncios conforme as informações de autorização disponíveis no RPKI.
Valid — Origem válida
O anúncio corresponde a uma autorização existente.
O prefixo e o ASN de origem estão de acordo com um ROA válido, incluindo as condições de comprimento do prefixo.
Invalid — Origem inválida
Existe uma autorização aplicável, mas o anúncio não corresponde às condições autorizadas.
Isso pode acontecer quando o ASN de origem não está autorizado ou quando o prefixo anunciado é mais específico do que o permitido.
Not Found — Sem autorização encontrada
Não existe uma autorização RPKI aplicável ao anúncio.
Isso não significa automaticamente que a rota seja maliciosa.
Significa que não há informação suficiente no RPKI para validar sua origem.
A decisão sobre aceitar ou rejeitar anúncios depende das políticas utilizadas pelo operador da rede.
Essa distinção é fundamental: não encontrar uma autorização não é a mesma coisa que encontrar uma origem inválida.
Se existe RPKI, por que o BGP Hijacking ainda é possível?
Porque a segurança do roteamento depende de adoção e implementação.
Uma organização pode publicar corretamente suas autorizações ROA.
Entretanto, se outras redes não utilizarem essas informações para validar os anúncios recebidos, uma origem indevida ainda poderá ser aceita.
Por isso, não basta apenas publicar autorizações.
É importante que os operadores também adotem mecanismos de validação e políticas para rejeitar anúncios considerados inválidos.
Além disso, o RPKI com validação de origem não verifica integralmente todo o caminho AS-PATH de uma rota BGP.
Seu objetivo principal é verificar se o sistema autônomo de origem está autorizado a anunciar determinado prefixo.
Portanto, RPKI é uma camada essencial de segurança, mas não representa proteção absoluta contra todos os tipos de manipulação de rotas.
Outras técnicas de filtragem, monitoramento e validação continuam sendo necessárias.
O que provedores e operadores de rede deveriam fazer?
A proteção do roteamento exige uma combinação de boas práticas técnicas e operacionais.
Entre os pontos importantes estão:
- Publicação de ROAs: manter autorizações corretas para os prefixos anunciados.
- Validação de origem (ROV): verificar anúncios BGP recebidos e aplicar políticas adequadas para origens inválidas.
- Filtros BGP: controlar quais prefixos podem ser recebidos e anunciados por clientes e parceiros.
- Registros IRR: manter informações de roteamento coerentes e atualizadas para apoiar os mecanismos de filtragem.
- Monitoramento de anúncios: acompanhar alterações inesperadas na origem e na propagação de prefixos.
- Controle de alterações: validar cuidadosamente mudanças em prefixos, ASNs autorizados e parâmetros de ROA.
Essas práticas ajudam a reduzir riscos associados a erros de configuração, anúncios indevidos e incidentes de segurança.
Elas também exigem atenção contínua.
Uma autorização ROA configurada incorretamente, por exemplo, pode fazer com que anúncios legítimos sejam classificados como inválidos por redes que utilizam validação de origem.
Ou seja, a implementação precisa fazer parte de uma estratégia de engenharia de rede bem planejada.
Por que a segurança do BGP também importa para as empresas?
Talvez você esteja pensando:
"Minha empresa não possui ASN próprio. Por que deveria me preocupar com isso?"
Porque a conectividade empresarial depende de uma infraestrutura que vai muito além do roteador instalado dentro do escritório.
Quando uma empresa acessa uma aplicação, um serviço em nuvem ou uma plataforma de pagamentos, os pacotes podem atravessar diferentes redes até alcançar o destino.
As decisões de roteamento tomadas ao longo desses caminhos influenciam a capacidade de comunicação.
Isso significa que a segurança da infraestrutura de telecomunicações utilizada pelos fornecedores também merece atenção.
A conectividade não depende apenas de existir um caminho. Depende também de a rede utilizar informações de roteamento confiáveis.
Por isso, avaliar a qualidade de uma operadora envolve mais do que comparar velocidade, preço e disponibilidade.
É importante compreender como ela administra seus anúncios BGP, utiliza filtros, monitora sua infraestrutura e participa do ecossistema de interconexão da internet.
Segurança de conectividade vai muito além de firewall e Anti-DDoS
Nas discussões sobre segurança, é comum concentrar a atenção em ferramentas que atuam diretamente sobre o tráfego.
Firewalls, sistemas de detecção de ameaças e soluções de mitigação DDoS desempenham funções importantes.
Mas existe uma dimensão que muitas vezes recebe pouca atenção:
A integridade das informações utilizadas para encontrar o caminho até os serviços.
Um sistema pode possuir controles de segurança bem configurados e, ainda assim, enfrentar problemas de conectividade decorrentes de anúncios de roteamento incorretos.
Isso demonstra por que a segurança precisa considerar diferentes camadas da infraestrutura.
Na AGI Telecom, acreditamos que conectividade empresarial deve ser discutida a partir de critérios de engenharia, previsibilidade, resiliência e segurança.
Essa visão envolve compreender não apenas a capacidade das conexões, mas também os protocolos, as interconexões e os riscos existentes na operação de redes.
Porque uma boa infraestrutura não é definida apenas pelo desempenho que apresenta quando tudo funciona normalmente.
Ela também precisa considerar como os riscos são identificados, reduzidos e administrados.
Conclusão: o IP pode ser seu, mas a segurança do caminho depende de toda a internet
O BGP é fundamental para o funcionamento da internet.
Entretanto, seu modelo original de operação não fornece, sozinho, todos os mecanismos necessários para garantir a autenticidade dos anúncios de roteamento.
Tecnologias como RPKI e ROA representam avanços importantes ao permitir que operadores verifiquem a autorização da origem de determinados prefixos.
Mas sua eficiência depende da publicação correta das autorizações, da validação realizada pelas redes e da adoção de boas práticas complementares.
O maior aprendizado é que segurança de conectividade não se resume a proteger servidores ou bloquear pacotes maliciosos.
Ela também envolve proteger a confiabilidade das informações utilizadas para transportar o tráfego.
Ter o controle dos seus endereços IP não significa controlar todas as decisões de roteamento tomadas pela internet.
E agora fica uma pergunta:
Sua infraestrutura está preparada para identificar e reduzir riscos de anúncios BGP indevidos?
---
AGI Telecom — Mitos e Verdades da Conectividade
*Conectividade, segurança e engenharia de rede para operações que não podem parar.*
Quer entender melhor a segurança e a arquitetura de conectividade da sua empresa?
Converse com os especialistas da AGI Telecom e conheça nossas soluções de infraestrutura e conectividade empresarial.
Referências técnicas
- Registro.br — RPKI e autorização de origem de rotas
- RIPE NCC — BGP Origin Validation
- MANRS — Boas práticas de segurança de roteamento
Conectividade, infraestrutura e suporte humano para operações empresariais.